Короткий ответ: если пароль служит единственной защитой, в нём должно быть не меньше 15 символов. Если вход дополнительно подтверждается кодом или ключом, допустимо от 8, но длиннее всё равно лучше. Для паролей, которые приходится набирать по памяти, удобнее всего фраза из нескольких случайных слов.
Ниже разберём, откуда эти цифры, почему длина важнее «сложности», как придумать надёжный пароль, который легко запомнить, и где без памяти не обойтись даже с менеджером паролей.
Что рекомендует NIST
NIST, американский институт стандартов, в 2025 году обновил руководство по аутентификации SP 800-63B. На него часто ориентируются и за пределами США. Главное о паролях:
- не меньше 15 символов, если пароль служит единственным способом входа;
- не меньше 8 символов, если пароль работает вместе со вторым фактором (код из приложения, аппаратный ключ);
- длина важнее правил состава: заставлять пользователя добавлять заглавные буквы, цифры и спецсимволы не рекомендуется;
- не нужно заставлять менять пароль по расписанию.
Это требования к сервисам, но как ориентир они годятся и для личных паролей. Менять пароль имеет смысл тогда, когда есть признаки утечки, а не каждые 90 дней.
Почему длина важнее сложности
Число возможных паролей равно размеру алфавита в степени длины. Каждый новый символ умножает число вариантов на весь алфавит, а «усложнение» увеличивает только сам алфавит. Сравним случайные пароли:
- 8 символов из всех знаков клавиатуры (строчные и заглавные латинские буквы, цифры, спецсимволы, около 94 знаков): примерно 6 квадриллионов вариантов;
- 15 только строчных латинских букв: примерно в 275 тысяч раз больше.
Если усложнить пароль из 8 строчных букв до всех знаков клавиатуры, вариантов станет примерно в 29 тысяч раз больше. Если удлинить его до 15 строчных букв, то примерно в 8 миллиардов раз больше.
Есть и вторая причина. Всё это верно для случайных паролей, а люди придумывают предсказуемо. Требование «заглавная, цифра, спецсимвол» превращается в Parol2026! или P@ssw0rd, и такие шаблоны при подборе проверяют одними из первых.
Парольная фраза: длинно, но запоминается
Парольная фраза состоит из нескольких случайных слов, например vedro-kometa-plombir-skvoznyak-olkha. Она длинная, но запомнить её проще, чем T7#qL!x9.
Чтобы фраза была надёжной:
- слова выбирает случай, а не вы: игральные кубики со списком слов или генератор в менеджере паролей. Строчка из песни, цитата или «мойкотмурзик» не подойдут;
- берите 4 слова для пароля со вторым фактором и 5-6 слов для пароля, который защищает в одиночку, например шифрование;
- для оценки: в классическом списке Diceware 7776 слов, и 5 случайных слов из него дают примерно в 4,7 тысячи раз больше вариантов, чем 8 случайных знаков клавиатуры;
- разделители и одна заглавная буква не помешают, но главное в длине и случайности.
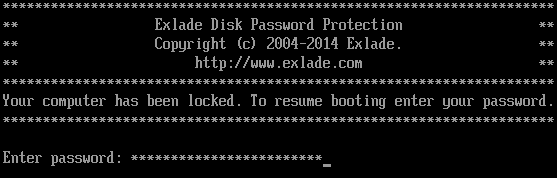
Русские слова удобно набирать латиницей, как в примере, или в английской раскладке. Для пароля на загрузку компьютера это особенно важно: до запуска операционной системы раскладку не переключить, поэтому для пароля Disk Password Protection используйте только латинские буквы, цифры и знаки.
Где нужен менеджер паролей, а где нет
Для сайтов и сервисов лучшее решение: менеджер паролей. Он создаёт случайные пароли нужной длины, помнит их и подставляет сам. Вам остаётся помнить один главный пароль: сделайте его длинной фразой и включите для менеджера второй фактор.
Но есть пароли, которые менеджер не подставит, потому что их вводят до того, как он запустится:
- пароль на загрузку компьютера. Защита загрузки Disk Password Protection спрашивает его ещё до запуска Windows;
- пароль от зашифрованного диска или контейнера, особенно если база менеджера паролей хранится на этом же диске или диск нужно открыть на другом компьютере;
- пароль входа в Windows и главный пароль самого менеджера.
Здесь нужна длинная парольная фраза, которую вы помните наизусть. Пошагово о пароле на включение компьютера: как поставить пароль на компьютер при включении.
PBKDF2: медленная проверка помогает, но не спасает
Хорошие программы шифрования не используют пароль напрямую. Из него вычисляют ключ функцией PBKDF2, которая много раз подряд прогоняет пароль через хеш-функцию вместе со случайной «солью». Для вас это одна проверка при входе, а для подбора нужны миллионы таких проверок, и каждая обходится дорого.
- В Cryptic Disk ключ заголовка вычисляется по PBKDF2 (PKCS #5 v2.0) с хеш-функциями SHA-2 или SHA-3.
- В Disk Password Protection 5.6 пароль загрузки тоже проверяется с помощью PBKDF2.

Но короткий пароль замедление не спасёт. Оно умножает время подбора на постоянное число, а каждый новый символ умножает число вариантов. Если пароль есть в словарях утёкших паролей или состоит из слова и года рождения, его проверят одним из первых, и никакое замедление не поможет.
Ключевые файлы в Cryptic Disk
Cryptic Disk может требовать для открытия диска не только пароль, но и ключевые файлы (подойдёт любой файл, их можно указать до 900) или аппаратный токен либо смарт-карту. Тогда для доступа нужно и знать пароль, и иметь файл. Подсмотренного пароля уже недостаточно.
Ключевой файл храните отдельно от зашифрованного диска, например на флешке, и обязательно сделайте его копию. Если файл потерян или повреждён, открыть диск не получится. Пароль при этом всё равно должен быть длинным.
Не используйте один пароль дважды
Базы паролей утекают регулярно, и утёкшие пары «логин и пароль» автоматически проверяют на других сайтах. Один пароль на почту, соцсети и интернет-магазин означает, что взлом самого слабого из них открывает все остальные.
Пароль от зашифрованного диска и пароль на загрузку должны быть уникальными и нигде больше не встречаться.
Если пароль забыт
- Disk Password Protection. Мастер-пароля нет. Зато программа позволяет сохранить подсказку к паролю: сформулируйте её так, чтобы она помогла вам, но не постороннему. Данные со скрытого раздела без пароля можно попытаться достать программами восстановления данных.
- Cryptic Disk. Сразу после шифрования сохраните резервную копию ключа шифрования (заголовка) в файл и храните её отдельно от диска. Копия защищена паролем, который действовал при её сохранении, поэтому выручит, если заголовок повредится или если вы позже сменили пароль и забыли новый. Если забыт единственный пароль, данные потеряны навсегда: обходного пути нет.
Длинную фразу для таких паролей не стыдно записать на бумаге и хранить дома в надёжном месте, только не рядом с компьютером. О том, как защитить резервные копии ключей и данных, читайте в статье «Как зашифровать внешний жёсткий диск с резервными копиями».
Коротко
- Сайты и сервисы: менеджер паролей, случайные уникальные пароли от 15 символов, второй фактор везде, где он есть.
- Пароли, которые вводятся по памяти: фраза из 5-6 случайных слов, латиницей для пароля на загрузку.
- Без смены по расписанию, но сразу после утечки.
- Подсказка к паролю в Disk Password Protection; в Cryptic Disk резервная копия заголовка и надёжно сохранённый пароль, действовавший при её создании.
Скачать программы: Cryptic Disk и Disk Password Protection.
Частые вопросы
Сколько символов должно быть в надёжном пароле?
Не меньше 15, если пароль служит единственной защитой, и от 8, если включён второй фактор. Для паролей на загрузку и шифрование лучше фраза из 5-6 случайных слов: обычно это больше 20 символов.
Нужны ли в пароле спецсимволы?
Не обязательно. Они немного расширяют алфавит, но длина даёт гораздо больше. Восклицательный знак в конце предсказуемого слова почти ничего не добавляет.
Как часто нужно менять пароль?
По расписанию не нужно. Меняйте пароль, если сервис сообщил об утечке, вы ввели его на подозрительном сайте или на чужом компьютере.
Надёжна ли парольная фраза из обычных слов?
Да, если слова выбраны случайно и их хотя бы 4-6. Фраза из песни, пословица или связное предложение не годятся: их подбирают по словарям.
Можно ли хранить пароль от зашифрованного диска в менеджере паролей?
Как запасную копию можно, но помнить его нужно наизусть: он может понадобиться, когда менеджера под рукой нет.