
C’è chi teme che un ladro o un tecnico curioso riesca comunque ad aprire il disco che ha criptato. E c’è chi ha dimenticato la password e spera in un programma che recuperi i file. La risposta è la stessa per tutti: la crittografia moderna come AES-256 non si viola provando tutte le chiavi.
- AES-256 in sé regge: provare tutte le chiavi è fuori portata, anche per i computer quantistici.
- Cosa cede: una password facile da indovinare, una chiave finita in memoria o nel cloud, un formato superato, un bug.
- Hai dimenticato la tua password robusta? Nessun programma può ricavarla. Aiuta una chiave di ripristino, se l'hai salvata (BitLocker). Un backup dell'intestazione funziona solo con la vecchia password che ricordi ancora.
- Praticamente inviolabile: passphrase lunga, file chiave, smontaggio automatico, niente copie in chiaro.
Perché nessuno forza AES-256 per tentativi
Una chiave AES-256 è fatta di 256 bit casuali: le chiavi possibili sono 2^256, un numero di 78 cifre.
Una stima approssimativa: se ogni persona sulla Terra avesse un miliardo di computer e ognuno provasse un miliardo di miliardi di chiavi al secondo, provarle tutte richiederebbe comunque più di un milione di miliardi di miliardi di volte l'età dell'universo.
Anche AES-128 è fuori portata. Sui computer quantistici l'algoritmo di Grover in teoria dimezza circa la lunghezza effettiva della chiave: ad AES-256 resterebbero circa 128 bit di sicurezza, ancora ben oltre qualsiasi attacco realistico.
Cryptic Disk usa AES, Serpent, Twofish e altri algoritmi in modalità XTS e può combinarne diversi in cascata (vedi la pagina sulla crittografia). Ma nessuno attacca l’algoritmo: si cercano i punti deboli che seguono.
Cosa rompe davvero la crittografia
Estate2026!. Password deboli e derivazione della chiave
La velocità dei tentativi dipende dalla derivazione della chiave, il passaggio che trasforma la password in una chiave. Con un solo hash veloce, una scheda grafica prova miliardi di password al secondo, quindi i buoni programmi di crittografia rendono questo passaggio lento di proposito:
- PBKDF2 ripete una funzione di hash molte migliaia di volte con un “sale” casuale. In Cryptic Disk dura volutamente da 1 a 10 secondi: tu aspetti una volta quando monti il disco, chi attacca paga questo prezzo a ogni tentativo.
- Argon2 (vincitore della Password Hashing Competition del 2015, standardizzato come RFC 9106) richiede anche molta memoria e toglie alle schede grafiche gran parte del loro vantaggio.
Però nemmeno una derivazione lenta salva una password scadente. Una stima approssimativa a un milione di tentativi al secondo (un attaccante con molto hardware):
| Password | Tempo per indovinarla |
|---|---|
| Presente in un elenco di leak | pochi minuti |
| Cinque parole a caso da un elenco di 7.776 | in media centinaia di migliaia di anni |
Sospensione, chiavi nel cloud e vecchi formati
- Sospeso non vuol dire spento. Un portatile in sospensione con un disco criptato montato non è protetto come uno spento. Al risveglio dalla sospensione BitLocker non chiede il PIN, perciò nelle situazioni ad alto rischio Microsoft consiglia l’ibernazione o lo spegnimento.
- Sappi dove si trovano le tue chiavi. Se configuri Windows 11 con un account Microsoft, la crittografia del dispositivo si attiva dove l’hardware la supporta e la chiave di ripristino viene associata a quell’account. Anche BitLocker propone di salvarla lì. In Cryptic Disk il backup della chiave (backup dell’intestazione) è un file che salvi e conservi tu.
- Scegli formati moderni. 7-Zip usa ancora ZipCrypto come impostazione predefinita per i .zip: scegli AES-256 oppure il formato .7z. I formati Office più recenti (.docx, .xlsx) usano AES con una derivazione della chiave lenta.

I decryptor per ransomware sono un’altra storia
Molte ricerche di un “programma per decriptare file” arrivano da vittime di ransomware: i file li hanno criptati dei criminali, che tengono la chiave. Un decryptor gratuito esiste solo se i ricercatori hanno trovato un difetto in una specifica famiglia di ransomware o la polizia ne ha sequestrato le chiavi. Il progetto No More Ransom (avviato nel 2016 dalla polizia olandese, da Europol e da aziende di sicurezza) raccoglie questi strumenti gratuitamente e dice chiaramente che non esiste una soluzione per ogni ransomware.
Evita i "decryptor universali" a pagamento di siti sconosciuti: non mantengono le promesse e spesso sono malware a loro volta.
Hai dimenticato la tua password? Una risposta onesta
Nessun programma può ricavare una password dimenticata da una crittografia robusta: è proprio ciò che la crittografia impedisce. I servizi che promettono di "decriptare qualsiasi disco AES" provano solo password deboli oppure vogliono i tuoi soldi.
Ecco cosa aiuta davvero:
Come rendere la tua crittografia praticamente inviolabile
Cinque o sei parole casuali, almeno 15 caratteri se la password è l'unica protezione, da non usare altrove. Approfondisci in quanto deve essere lunga una password.
Così una password indovinata o sbirciata non basta. Conservali lontano dal disco e fanne una copia: un file chiave perso blocca anche te.
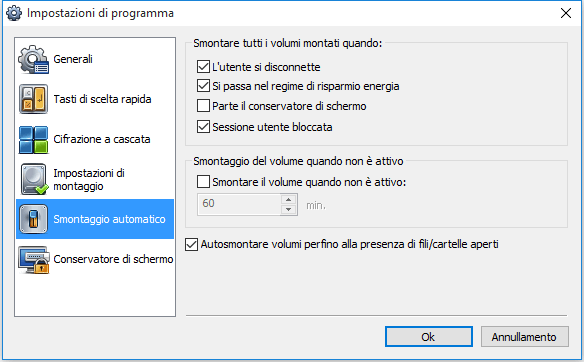
Nelle impostazioni di Cryptic Disk, alla pagina "Smontaggio automatico", seleziona "Sessione utente bloccata" e "Si passa nel regime di risparmio energia". Quando lasci il portatile, spegnilo o mettilo in ibernazione.
Né nella cartella Download, né negli allegati email, né in una cartella cloud. Un file semplicemente eliminato da un disco non criptato spesso si può recuperare, quindi salva i file riservati direttamente sul disco criptato.
Protegge dalla perdita dei dati, non dagli attaccanti: un'intestazione danneggiata senza copia rende i dati illeggibili. Conservalo lontano dal disco.
La guida passo passo per criptare un disco ti accompagna nella procedura guidata.
Domande frequenti
La polizia può violare AES-256?
Non esiste un metodo pubblicamente noto per violare AES-256 in sé. Gli investigatori usano gli stessi punti deboli: password facili, chiavi di ripristino nel cloud, dispositivi sequestrati sbloccati o in sospensione.
Esiste un programma gratuito che decripta qualsiasi file senza password?
No. Esistono strumenti per formati deboli (ZipCrypto, crittografia di Office 97-2003) e decryptor gratuiti per alcune famiglie di ransomware (vedi No More Ransom). Un disco criptato correttamente con una password robusta si apre solo con quella password o una chiave di ripristino.
Quanto tempo serve per violare un disco criptato?
Dipende dalla password, non dall’algoritmo. Una password trapelata o una parola seguita da un anno può cadere in fretta anche con una derivazione lenta, mentre cinque o sei parole casuali rendono i tentativi impraticabili con qualsiasi hardware disponibile oggi.
Nessuna limitazione durante la prova. Windows 11, 10, 8.1, 8, 7, Vista e XP.
Scarica gratis Prezzi