
Die einen fürchten, dass ein Dieb oder ein neugieriger Techniker ihre verschlüsselte Festplatte doch öffnen könnte. Die anderen haben ihr Passwort vergessen und hoffen auf ein Entschlüsselungsprogramm. Die Antwort ist für beide dieselbe: Moderne Verschlüsselung wie AES-256 wird nicht geknackt, indem man alle Schlüssel durchprobiert.
- AES-256 selbst hält: Alle Schlüssel durchzuprobieren ist unmöglich, auch mit Quantencomputern.
- Was bricht: ein erratbares Passwort, ein Schlüssel aus dem Arbeitsspeicher oder der Cloud, ein veraltetes Format, ein Softwarefehler.
- Eigenes starkes Passwort vergessen? Kein Programm kann es errechnen. Ein Wiederherstellungsschlüssel hilft, wenn Sie ihn gesichert haben (BitLocker). Eine Header-Sicherung funktioniert nur mit dem alten Passwort, an das Sie sich noch erinnern.
- Praktisch unknackbar: lange Passphrase, Schlüsseldateien, automatisches Trennen, keine unverschlüsselten Kopien.
Warum niemand AES-256 per Brute Force knackt
Ein AES-256-Schlüssel besteht aus 256 zufälligen Bits: 2^256 mögliche Schlüssel, eine Zahl mit 78 Stellen.
Eine grobe Schätzung: Hätte jeder Mensch auf der Erde eine Milliarde Computer und prüfte jeder davon eine Trillion Schlüssel pro Sekunde, würde das Durchprobieren aller Schlüssel trotzdem mehr als eine Quadrillion Mal so lange dauern, wie das Universum alt ist.
Selbst AES-128 ist außer Reichweite. Auf Quantencomputern halbiert der Grover-Algorithmus theoretisch etwa die wirksame Schlüssellänge. AES-256 bliebe dann bei rund 128 Bit Sicherheit, also weiterhin weit jenseits jedes realistischen Angriffs.
Cryptic Disk verwendet AES, Serpent, Twofish und weitere Algorithmen im XTS-Modus und kann mehrere davon zu einer Kaskade verketten (mehr zur Kryptografie). Den Algorithmus greift aber niemand an. Angreifer suchen nach den folgenden Schwachstellen.
Was Verschlüsselung tatsächlich bricht
Sommer2026!. Schwache Passwörter und Schlüsselableitung
Wie schnell Raten geht, hängt von der Schlüsselableitung ab, dem Schritt, der aus Ihrem Passwort einen Schlüssel macht. Bei einem einzigen schnellen Hash prüft eine Grafikkarte Milliarden Passwörter pro Sekunde, deshalb macht gute Verschlüsselungssoftware diesen Schritt absichtlich langsam:
- PBKDF2 wiederholt eine Hashfunktion viele tausend Mal mit einem zufälligen Salt. In Cryptic Disk dauert das bewusst 1 bis 10 Sekunden: Sie warten einmal beim Einbinden, ein Angreifer zahlt diesen Preis für jeden Versuch.
- Argon2 (Sieger der Password Hashing Competition 2015, standardisiert als RFC 9106) braucht zusätzlich viel Arbeitsspeicher und nimmt Grafikkarten so einen Großteil ihres Vorteils.
Ein schlechtes Passwort rettet aber auch eine langsame Ableitung nicht. Eine grobe Schätzung bei einer Million Versuchen pro Sekunde (ein Angreifer mit viel Hardware):
| Passwort | Zeit zum Erraten |
|---|---|
| Aus einer Leak-Liste | Minuten |
| Fünf Zufallswörter aus einer Liste mit 7.776 Wörtern | im Schnitt Hunderttausende Jahre |
Energiesparmodus, Schlüssel in der Cloud und alte Formate
- Standby ist nicht aus. Ein Laptop im Energiesparmodus mit eingebundenem Laufwerk ist nicht so geschützt wie ein ausgeschalteter. BitLocker fragt beim Aufwachen aus dem Standby keine PIN ab, deshalb empfiehlt Microsoft für Situationen mit hohem Risiko den Ruhezustand oder das Herunterfahren.
- Wissen Sie, wo Ihre Schlüssel liegen. Richten Sie Windows 11 mit einem Microsoft-Konto ein, wird die Geräteverschlüsselung eingeschaltet, sofern die Hardware sie unterstützt, und der Wiederherstellungsschlüssel diesem Konto zugeordnet. Auch BitLocker bietet an, den Schlüssel dort zu speichern. Bei Cryptic Disk ist die Schlüsselsicherung (Header-Sicherung) eine Datei, die Sie selbst speichern und aufbewahren.
- Moderne Formate wählen. 7-Zip verwendet für .zip standardmäßig noch ZipCrypto: Wählen Sie dort AES-256 oder gleich .7z. Neuere Office-Formate (.docx, .xlsx) nutzen AES mit langsamer Schlüsselableitung.

Entschlüsselungsprogramme gegen Ransomware sind ein anderes Thema
Viele Suchen nach einem „Entschlüsselungsprogramm“ kommen von Ransomware-Opfern: Kriminelle haben die Dateien verschlüsselt und besitzen den Schlüssel. Ein kostenloses Entschlüsselungstool gibt es nur, wenn Forscher einen Fehler in einer bestimmten Ransomware gefunden oder Ermittler deren Schlüssel sichergestellt haben. Das Projekt No More Ransom (2016 von der niederländischen Polizei, Europol und Sicherheitsfirmen gestartet) sammelt solche Werkzeuge kostenlos und sagt offen, dass es nicht für jede Ransomware eine Lösung gibt.
Finger weg von kostenpflichtigen „Universal-Entschlüsselern“ unbekannter Seiten: Sie halten nicht, was sie versprechen, und sind oft selbst Schadsoftware.
Eigenes Passwort vergessen? Eine ehrliche Antwort
Kein Programm kann ein vergessenes Passwort aus starker Verschlüsselung errechnen, genau das soll Verschlüsselung verhindern. Dienste, die versprechen, „jedes AES-Laufwerk“ zu entschlüsseln, probieren nur schwache Passwörter aus oder wollen Ihr Geld.
Was wirklich hilft:
So wird Ihre Verschlüsselung praktisch unknackbar
Fünf oder sechs zufällige Wörter, mindestens 15 Zeichen, wenn das Passwort der einzige Schutz ist, und nirgendwo sonst verwendet. Mehr dazu: Wie lang sollte ein Passwort sein?
Dann reicht ein erratenes oder mitgelesenes Passwort nicht. Bewahren Sie sie getrennt vom Laufwerk auf und sichern Sie sie: Eine verlorene Schlüsseldatei sperrt auch Sie aus.
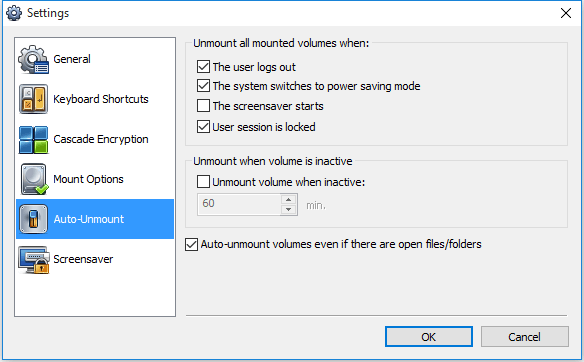
In den Programmeinstellungen von Cryptic Disk können Sie festlegen, dass alle Laufwerke getrennt werden, sobald die Sitzung gesperrt wird oder das System in den Energiesparmodus wechselt. Wenn Sie den Laptop verlassen, fahren Sie ihn herunter oder versetzen ihn in den Ruhezustand.
Weder im Download-Ordner noch in E-Mail-Anhängen oder einem Cloud-Ordner. Eine auf einem unverschlüsselten Laufwerk nur gelöschte Datei lässt sich oft wiederherstellen, speichern Sie vertrauliche Dateien also direkt auf dem verschlüsselten Laufwerk.
Sie schützt vor Datenverlust, nicht vor Angreifern: Ein beschädigter Header ohne Kopie macht die Daten unlesbar. Bewahren Sie sie getrennt vom Laufwerk auf.
Die Schritt-für-Schritt-Anleitung zur Laufwerksverschlüsselung führt Sie durch den Assistenten.
Häufige Fragen
Können Polizei oder Behörden AES-256 knacken?
Ein öffentlich bekanntes Verfahren, AES-256 selbst zu brechen, gibt es nicht. Ermittler nutzen dieselben Schwachstellen: erratbare Passwörter, Wiederherstellungsschlüssel in der Cloud, Geräte, die entsperrt oder im Energiesparmodus beschlagnahmt werden.
Gibt es ein kostenloses Entschlüsselungsprogramm, das jede verschlüsselte Datei öffnet?
Nein. Freeware gibt es für schwache Formate (ZipCrypto, Verschlüsselung von Office 97-2003) und kostenlose Entschlüsselungstools für einige Ransomware-Familien (siehe No More Ransom). Ein mit starkem Passwort richtig verschlüsseltes Laufwerk öffnet sich nur mit diesem Passwort oder einem Wiederherstellungsschlüssel.
Wie lange dauert es, eine Festplattenverschlüsselung zu knacken?
Das hängt vom Passwort ab, nicht vom Algorithmus. Ein Passwort aus einem Datenleck oder ein Wort mit Jahreszahl kann trotz langsamer Schlüsselableitung schnell fallen, fünf oder sechs zufällige Wörter machen das Raten mit heute verfügbarer Hardware praktisch unmöglich.
Ohne Einschränkungen während der Testphase. Windows 11, 10, 8.1, 8, 7, Vista und XP.
Kostenfreier Test Preise & Kauf