Un libero professionista dimentica il portatile sul treno. Dentro ci sono contratti dei clienti, fatture con nomi e indirizzi, un’esportazione del CRM. Per il GDPR è una violazione dei dati personali (data breach). Una breve annotazione nel registro interno o una notifica al Garante e una comunicazione a ogni cliente? Dipende soprattutto da una domanda: i dati erano criptati?
- Il GDPR non impone un prodotto, ma cita la cifratura come esempio di misura adeguata.
- Criptato, spento, password robusta, backup: di solito basta la documentazione interna.
- Non criptato: probabile notifica al Garante entro 72 ore, spesso anche ai clienti.
- Cripta disco di sistema, file dei clienti, chiavette e backup, e documentalo.
Questo articolo è un'informazione generale, non una consulenza legale. Per il tuo caso specifico rivolgiti a un avvocato esperto di protezione dei dati o al tuo DPO.
Cosa dice il GDPR sulla crittografia
Il GDPR non impone un prodotto specifico, ma cita la cifratura in tre punti che contano per i portatili:
Nelle sue Linee guida 01/2021 con esempi di notifica delle violazioni il Comitato europeo per la protezione dei dati (EDPB) confronta due furti. Tablet criptati, spenti, password robusta, backup: basta la documentazione interna. Un notebook non criptato con i dati di oltre 100.000 clienti: servono entrambe le notifiche. Contro la perdita dei dispositivi l’EDPB consiglia la crittografia del dispositivo, per esempio con BitLocker o VeraCrypt.
Quando la crittografia serve davvero
Portatile perso: scenari tipici
- Disco di sistema e file dei clienti criptati, password robusta, backup presente
- Documentazione interna; di solito la notifica all'autorità non serve
- Non criptato: probabile notifica al Garante entro 72 ore e spesso anche ai clienti
- Criptato ma rubato in sospensione o sbloccato: il disco era aperto, va trattato come non criptato
- Chiavetta USB non criptata con un'esportazione dei clienti: come un portatile non criptato
La valutazione finale spetta a te (e al tuo legale), ma la differenza tra le due colonne è enorme.
Checklist: criptare portatili e supporti di lavoro
Su C: ci sono Windows, i file temporanei, la cache del browser e la posta. Criptalo per intero: BitLocker su Windows Pro, Enterprise ed Education, Crittografia dispositivo su Windows Home con hardware compatibile, altrimenti VeraCrypt (gratuito, open source).
Vedi cosa fare se Windows 11 Home non ha BitLocker e i programmi di crittografia per Windows.
Una volta avviato Windows, C: è aperto per chiunque sia alla tua scrivania e per qualsiasi programma. Tieni i dati dei clienti in un posto criptato separato, con una password propria.
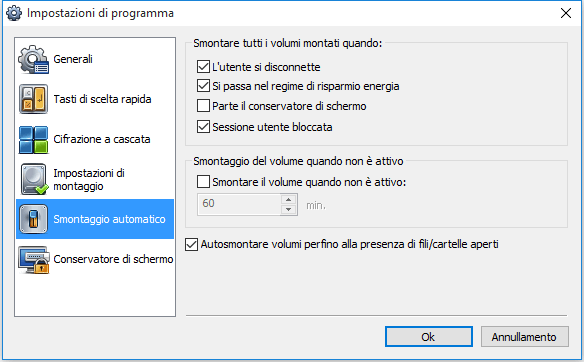
Cryptic Disk cripta una partizione dati o un file contenitore che si monta come disco separato con la sua lettera, e lo smonta in automatico quando blocchi la sessione, quando il PC va in risparmio energia o dopo un periodo di inattività. Puoi tenere un contenitore per ogni cliente o progetto.
Richiedono la stessa protezione del portatile: cripta l'intera unità o tieni un contenitore al suo interno (guide per chiavette USB e dischi esterni di backup). Su Windows Home BitLocker To Go non è disponibile, mentre Cryptic Disk funziona in ogni edizione.
Disk Password Protection chiede una password prima che Windows si avvii: utile quando il disco di sistema viene sbloccato in automatico dal TPM.
- Passphrase di più parole casuali, almeno 15 caratteri se la password è l'unica protezione (quanto deve essere lunga una password).
- Password diverse per Windows, il contenitore e i servizi online.
- Blocco dello schermo dopo pochi minuti; Win + L ogni volta che ti allontani.
Una password dimenticata senza backup della chiave significa dati persi, e anche la perdita di disponibilità è un tema GDPR. Conserva le chiavi di ripristino di BitLocker e i backup dell'intestazione di Cryptic Disk lontano dal portatile, dove li controlla l'azienda (non solo il dipendente), anche quando un collaboratore se ne va.
Il rispetto del GDPR va dimostrato. Basta una tabella semplice: dispositivo, utente, cifratura del disco di sistema, dove sono i dati dei clienti e le chiavi di ripristino, ultimo controllo. Se un portatile si perde, in pochi minuti sai se era criptato.
Limiti, detti chiaramente: Cryptic Disk non può criptare la partizione di sistema, quindi affianca BitLocker o la Crittografia dispositivo. Il backup dell'intestazione è protetto dalla password valida al momento del salvataggio: aiuta dopo un cambio di password, non quando si dimentica l'unica password. Disk Password Protection non cripta i dati e non impedisce di estrarre il disco o di avviare il PC da USB: è una barriera in più, non sostituisce la crittografia.
Gli stessi principi valgono per un server d’ufficio o un NAS, dove di solito bastano le loro funzioni di crittografia; questa guida si concentra su portatili e supporti rimovibili.
Se un portatile viene perso o rubato
Se la notifica è necessaria, le 72 ore decorrono dal momento in cui sei venuto a conoscenza della violazione.
- Annota quando, dove, quale dispositivo, chi se n'è accorto.
- Controlla la documentazione: criptato? spento? quali dati?
- Blocca gli accessi: cambia le password di posta, cloud e sistemi aziendali, chiudi tutte le sessioni, revoca l'accesso del dispositivo.
- Localizza o cancella il dispositivo a distanza, se la localizzazione dell'account Microsoft o uno strumento di gestione erano attivi.
- Valuta il rischio e notifica se serve.
- Documenta comunque la violazione: fatti, conseguenze, provvedimenti adottati.
- Ripristina i dati dal backup.
Cryptic Disk per i team
Ogni persona che lo usa ha bisogno di una licenza. Si paga una volta sola, con un anno di aggiornamenti e assistenza; ci sono pacchetti da 5 a 100 utenti con sconti di volume. In viaggio leggi anche come proteggere i dati del portatile in viaggio e come proteggere il portatile e i dati.
Domande frequenti
Il GDPR obbliga a criptare i portatili?
Non indica uno strumento obbligatorio, ma chiede una sicurezza adeguata al rischio e cita la cifratura come esempio. L’EDPB la consiglia per i dispositivi con dati personali; senza, la perdita di un portatile porta spesso a notifiche.
Devo notificare la perdita di un portatile criptato?
Spesso no, se la crittografia è robusta, la chiave non è stata compromessa ed esiste un backup. La violazione va comunque documentata internamente. Se il portatile era sbloccato o in sospensione, la crittografia non conta.
Il GDPR vale anche per i liberi professionisti?
Sì, se nell’ambito della tua attività tratti dati personali di clienti, dei loro clienti o di dipendenti. Sono escluse solo le attività a carattere esclusivamente personale o domestico.
BitLocker basta?
Per lo scenario principale, un portatile spento che viene perso o rubato, sì. Un contenitore separato protegge i file dei clienti mentre Windows è in funzione; chiavette e backup richiedono una crittografia propria.
Una password all’avvio equivale alla crittografia?
No. Disk Password Protection impedisce a Windows di partire, ma i dati sul disco restano in chiaro e si possono leggere su un altro computer. Usala in aggiunta alla crittografia.