
Одни боятся, что зашифрованный диск всё-таки откроет вор или любопытный мастер в сервисе. Другие забыли пароль и ищут программу, которая расшифрует файлы без него. Ответ для обоих один: современное шифрование вроде AES-256 не взламывают перебором ключей.
- Сам AES-256 стоек: перебрать все ключи невозможно, даже на квантовом компьютере.
- Что ломается: простой пароль, ключ, утёкший из памяти или из облака, устаревший формат, ошибка в программе.
- Забыли собственный надёжный пароль? Его не вычислит ни одна программа. Поможет ключ восстановления, если вы его сохранили (BitLocker). Копия заголовка открывает том только со старым паролем, который вы помните.
- Практически невзламываемо: длинная парольная фраза, ключевые файлы, автоматическое размонтирование, никаких открытых копий.
Почему AES-256 не взламывают перебором
Ключ AES-256 состоит из 256 случайных битов: возможных ключей 2^256, это число из 78 цифр.
Грубая оценка: если бы у каждого жителя Земли был миллиард компьютеров и каждый проверял миллиард миллиардов ключей в секунду, перебор всех ключей всё равно занял бы больше, чем триллион триллионов возрастов Вселенной.
Даже AES-128 недосягаем для перебора. На квантовом компьютере алгоритм Гровера теоретически примерно вдвое сокращает эффективную длину ключа. У AES-256 останется около 128 бит стойкости, а это по-прежнему далеко за пределами любой реальной атаки.
Cryptic Disk использует AES, Serpent, Twofish и другие алгоритмы в режиме XTS и умеет объединять несколько из них в каскад (подробнее о криптографии). Но алгоритм никто не атакует. Ищут слабые места, о которых ниже.
Что на самом деле ломает шифрование
Leto2026!. Слабый пароль и функция получения ключа
Скорость подбора зависит от функции получения ключа, то есть от того, как из пароля вычисляется ключ. При одном прогоне через быструю хеш-функцию одна видеокарта проверяет миллиарды паролей в секунду, поэтому хорошие программы для шифрования специально делают этот шаг медленным:
- PBKDF2 повторяет хеш-функцию многие тысячи раз вместе со случайной «солью». В Cryptic Disk получение ключа намеренно занимает от 1 до 10 секунд: вы ждёте один раз при подключении диска, а атакующий платит эту цену за каждую попытку.
- Argon2 (победитель конкурса Password Hashing Competition 2015 года, стандарт RFC 9106) вдобавок требует много памяти и лишает видеокарты большей части их преимущества.
Но плохой пароль не спасёт и медленная функция. Грубая оценка при миллионе попыток в секунду (у атакующего много оборудования):
| Пароль | Время подбора |
|---|---|
| Из списка утечек | минуты |
| Пять случайных слов из списка в 7776 слов | в среднем сотни тысяч лет |
Спящий режим, ключи в облаке и старые форматы
- Сон не равен выключению. Ноутбук в спящем режиме с подключённым зашифрованным диском защищён хуже выключенного. BitLocker при выходе из сна не запрашивает PIN-код, поэтому для ситуаций с высоким риском Microsoft советует гибернацию или выключение.
- Знайте, где лежат ваши ключи. Если настроить Windows 11 с учётной записью Microsoft, на поддерживаемом оборудовании включается шифрование устройства, а ключ восстановления привязывается к этой учётной записи. BitLocker тоже предлагает сохранить ключ там. В Cryptic Disk резервная копия ключа (копия заголовка) сохраняется в файл, который вы храните сами.
- Выбирайте современные форматы. 7-Zip для .zip по умолчанию всё ещё использует ZipCrypto: выбирайте там AES-256 или формат .7z. Новые форматы Office (.docx, .xlsx) используют AES с медленным получением ключа.

Расшифровщики после вирусов-шифровальщиков: другая история
Многие ищут «программу для расшифровки файлов» после атаки шифровальщика: файлы зашифровали преступники, и ключ у них. Бесплатный расшифровщик появляется, только если исследователи нашли ошибку в конкретном семействе шифровальщиков или полиция изъяла ключи. Проект No More Ransom (запущен в 2016 году полицией Нидерландов, Европолом и компаниями по информационной безопасности) собирает такие инструменты бесплатно и прямо говорит, что решение есть не для каждого шифровальщика.
Не покупайте «универсальные дешифраторы» на неизвестных сайтах: они не работают и часто сами оказываются вредоносными программами.
Забыли собственный пароль? Честный ответ
Ни одна программа не вычислит забытый пароль от надёжного шифрования: именно от этого шифрование и защищает. Сервисы, которые обещают «расшифровать любой диск AES», на деле перебирают простые пароли или просто берут деньги.
Что действительно может помочь:
Как сделать шифрование практически невзламываемым
Пять-шесть случайных слов, не меньше 15 символов, если пароль остаётся единственной защитой, и нигде больше его не используйте. Подробнее: какой длины должен быть пароль.
Тогда угаданного или подсмотренного пароля недостаточно. Храните их отдельно от диска и сделайте копию: потерянный ключевой файл закроет доступ и вам.
На странице «Автоматическое размонтирование» в настройках Cryptic Disk отметьте пункты «Блокировке сессии» и «Переходе в режим энергосбережения». Уходя от ноутбука, выключайте его или переводите в гибернацию.
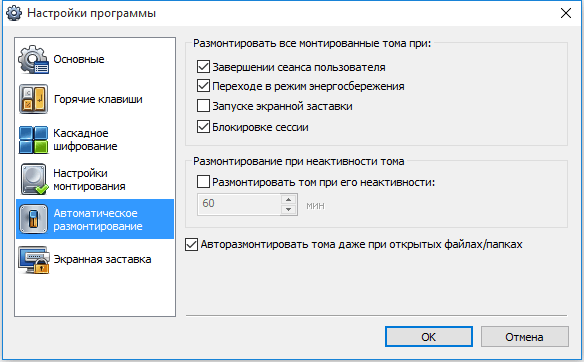
Ни в «Загрузках», ни во вложениях писем, ни в облачной папке. Просто удалённый с незашифрованного диска файл часто можно восстановить, поэтому сохраняйте важные файлы сразу на зашифрованный диск.
Она защищает не от злоумышленников, а от потери данных: повреждённый заголовок без копии делает данные нечитаемыми. Храните её отдельно от диска.
Пошаговая инструкция по шифрованию диска проведёт вас по всем шагам мастера.
Частые вопросы
Могут ли полиция или спецслужбы взломать AES-256?
Публично известного способа взломать сам AES-256 нет. Следователи используют те же слабые места: простые пароли, ключи восстановления в облаке, устройства, изъятые разблокированными или в спящем режиме.
Есть ли бесплатная программа, которая расшифрует любой файл без пароля?
Нет. Программы есть для слабых форматов (ZipCrypto, шифрование Office 97-2003), а бесплатные расшифровщики есть для некоторых семейств шифровальщиков (см. No More Ransom). Диск, правильно зашифрованный надёжным паролем, без пароля или ключа восстановления не открыть.
Сколько времени нужно, чтобы взломать зашифрованный диск?
Это зависит от пароля, а не от алгоритма. Пароль из утечки или слово с годом рождения могут подобрать быстро даже при медленном получении ключа, а пять-шесть случайных слов делают подбор практически невозможным на любом доступном сегодня оборудовании.
Без ограничений в пробный период. Windows 11, 10, 8.1, 8, 7, Vista и XP.
Скачать бесплатно Цены и покупка