Бухгалтер на аутсорсе забывает ноутбук в такси. На нём договоры с клиентами, счета с ФИО и адресами, выгрузка из CRM. С точки зрения закона о персональных данных это инцидент. Внутренняя запись в журнале или уведомление в Роскомнадзор и разбирательство с клиентами? Это во многом зависит от одного вопроса: были ли данные зашифрованы?
- 152-ФЗ не называет программ, но требует технических мер защиты и учёта машинных носителей.
- Об инциденте Роскомнадзор уведомляют за 24 часа, о результатах расследования за 72 часа.
- Ноутбук выключен и зашифрован надёжным паролем: доступа к данным, по сути, не было.
- Зашифруйте системный диск, файлы клиентов, флешки и бэкапы; ведите учёт.
Статья носит информационный характер и не является юридической консультацией. По вашей ситуации проконсультируйтесь с юристом по защите персональных данных.
Что требует 152-ФЗ
Федеральный закон № 152-ФЗ «О персональных данных» не называет конкретных программ, но для ноутбуков важны две статьи:
В отличие от GDPR, отдельного исключения для зашифрованных данных в 152-ФЗ нет. Но если ноутбук был выключен, а диск зашифрован надёжным паролем, доступа посторонних, по сути, не было. Это сильный аргумент при оценке инцидента, хотя решает оператор вместе с юристом.
Важно про сертифицированные СКЗИ
Если по модели угроз вашей системы для защиты персональных данных нужна криптография, требования ФСБ (приказ № 378) предполагают сертифицированные средства криптографической защиты информации (СКЗИ). BitLocker, VeraCrypt и Cryptic Disk такими средствами не являются. Для малого бизнеса они практичная мера против утечки при потере или краже ноутбука, но там, где требуются сертифицированные СКЗИ, не заменяют их. Уточните этот вопрос у специалиста.
Если у вас есть клиенты в Евросоюзе: GDPR
Для данных жителей ЕС действует и GDPR. Статья 32 называет шифрование примером надлежащей меры безопасности. Статья 33 требует уведомить надзорный орган в течение 72 часов, если инцидент может создать риск для людей. Статья 34, пункт 3(a) освобождает от уведомления субъектов, если данные были непонятны для посторонних благодаря мерам, «таким как шифрование».
В руководстве EDPB 01/2021 с примерами инцидентов Европейский совет по защите данных сравнивает две кражи. Зашифрованные планшеты, выключенные, с надёжным паролем и резервной копией: достаточно внутренней записи. Незашифрованный ноутбук с данными более 100 000 клиентов: нужны оба уведомления. Против потери устройств EDPB рекомендует шифрование устройства, например BitLocker или VeraCrypt.
Когда шифрование действительно помогает
Ноутбук потерян: типичные ситуации
- Системный диск и файлы клиентов зашифрованы, пароль надёжный, есть резервная копия
- Внутренняя запись об инциденте; доступа к данным, по сути, не было
- Не зашифрован: оценить последствия; вероятно, уведомление Роскомнадзора в течение 24 часов
- Зашифрован, но украден в спящем режиме или разблокированным: диск был открыт, считать незашифрованным
- Незашифрованная флешка с выгрузкой клиентов: как незашифрованный ноутбук
Окончательная оценка за вами (и вашим юристом), но разница между колонками огромна.
Чек-лист: шифрование рабочих ноутбуков и носителей
На C: лежат Windows, временные файлы, кэш браузера и почта. Зашифруйте его целиком: BitLocker в Windows Pro, Корпоративной и для образовательных учреждений, «Шифрование устройства» в Windows Home на совместимом оборудовании, иначе VeraCrypt (бесплатный, с открытым кодом).
См. что делать, если в Windows 11 Home нет BitLocker и программы для шифрования в Windows.
После запуска Windows диск C: открыт для любого человека за вашим столом и для любой программы. Держите клиентские данные в отдельном зашифрованном месте со своим паролем.
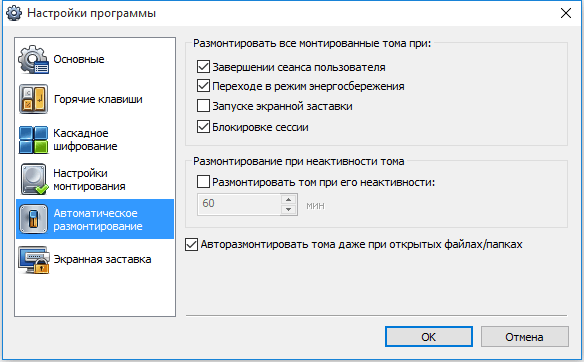
Cryptic Disk шифрует раздел с данными или файл-контейнер, который подключается как отдельный диск со своей буквой, и сам размонтирует его при блокировке сеанса, переходе в режим энергосбережения или после периода неактивности. Можно завести контейнер для каждого клиента или проекта.
Им нужна та же защита, что и ноутбуку: шифруйте носитель целиком или держите на нём контейнер (как поставить пароль на флешку и зашифровать внешний диск для бэкапов). В Windows Home нет BitLocker To Go, а Cryptic Disk работает в любой редакции.
Disk Password Protection запрашивает пароль до запуска Windows: полезно, когда системный диск разблокируется автоматически через TPM.
- Длинные фразы из нескольких случайных слов, не короче 15 символов, если пароль единственная защита (какой длины должен быть пароль).
- Разные пароли для Windows, контейнера и онлайн-сервисов.
- Блокировка экрана через несколько минут; Win + L каждый раз, когда отходите.
Забытый пароль без резервной копии ключа означает потерю данных. Храните ключи восстановления BitLocker и копии заголовков Cryptic Disk отдельно от ноутбука, там, где их контролирует компания (а не только сотрудник), в том числе после его увольнения.
Закон прямо называет учёт машинных носителей. Достаточно простой таблицы: устройство, пользователь, чем зашифрован системный диск, где данные клиентов и ключи восстановления, дата последней проверки. Если ноутбук пропадёт, за несколько минут видно, был ли он зашифрован.
Честно об ограничениях: системный раздел Cryptic Disk не шифрует, он дополняет BitLocker или «Шифрование устройства». Копия заголовка защищена паролем, который действовал при её сохранении: она поможет после смены пароля, но не если забыт единственный пароль. Disk Password Protection не шифрует данные и не мешает вынуть диск или загрузиться с флешки: это дополнительный барьер, а не замена шифрованию.
Те же принципы относятся к офисному серверу или NAS, где обычно хватает их встроенного шифрования; это руководство посвящено ноутбукам и переносным носителям.
Если ноутбук потеряли или украли
Если нужно уведомить Роскомнадзор, 24 часа отсчитываются с момента выявления инцидента.
- Зафиксируйте, когда, где, какое устройство, кто заметил.
- Проверьте записи: зашифрован ли диск, выключен ли ноутбук, какие данные на нём.
- Закройте доступы: смените пароли от почты, облака и рабочих систем, завершите все сеансы, отзовите доступ устройства.
- Найдите или сотрите устройство удалённо, если в учётной записи Microsoft был включён поиск устройства или настроено средство управления.
- Оцените последствия и при необходимости уведомите.
- Задокументируйте инцидент в любом случае: факты, последствия, принятые меры.
- Восстановите данные из резервной копии.
Cryptic Disk для команды
Каждому, кто работает с программой, нужна своя лицензия. Оплата разовая, в неё входит год обновлений и поддержки; есть пакеты от 5 до 100 пользователей со скидкой за объём. О ноутбуке в дороге: защита данных в поездке и как защитить ноутбук и данные от несанкционированного доступа.
Частые вопросы
Обязывает ли 152-ФЗ шифровать ноутбуки?
Обязательной программы закон не называет. Он требует правовых, организационных и технических мер, а их набор зависит от уровня защищённости и модели угроз. Для ноутбуков и флешек с персональными данными шифрование самая прямая мера против утечки при потере или краже.
Нужно ли уведомлять Роскомнадзор о потере зашифрованного ноутбука?
Если установлен факт неправомерной передачи или доступа, повлекший нарушение прав субъектов. Выключенный и надёжно зашифрованный ноутбук, скорее всего, такого доступа не дал, но решение за вами и юристом, а запись об инциденте нужна в любом случае. Если ноутбук был разблокирован или в спящем режиме, на шифрование рассчитывать нельзя.
Подходит ли Cryptic Disk там, где нужны сертифицированные СКЗИ?
Нет. Cryptic Disk не сертифицирован ФСБ как СКЗИ. Он защищает файлы при потере или краже носителя, но не заменяет сертифицированные средства там, где они обязательны.
Хватит ли BitLocker?
Для главного сценария, выключенный ноутбук потеряли или украли, да. Отдельный контейнер защищает файлы клиентов, пока Windows работает; флешкам и бэкапам нужно собственное шифрование.
Пароль на загрузку это то же самое, что шифрование?
Нет. Disk Password Protection не даёт Windows загрузиться, но данные на диске остаются незашифрованными, и их можно прочитать на другом компьютере. Используйте его вместе с шифрованием.
Без ограничений на время пробного периода.
Скачать бесплатно Цены и покупка