Uma contadora autônoma esquece o notebook no Uber. Nele há contratos de clientes, notas fiscais com nomes e CPFs, uma planilha exportada do CRM. Pela LGPD, isso é um incidente de segurança com dados pessoais. Um registro interno ou uma comunicação à ANPD e a cada cliente? Depende muito de uma pergunta: os dados estavam criptografados?
- A LGPD não exige um produto, mas exige medidas técnicas de segurança, e a criptografia é uma delas.
- Incidente com risco ou dano relevante: comunicação à ANPD e aos titulares em três dias úteis.
- Notebook desligado, criptografado, senha forte, backup: o risco relevante tende a ser afastado.
- Criptografe o disco do sistema, os arquivos de clientes, pendrives e backups, e documente tudo.
Este artigo é informação geral, não consultoria jurídica. Para o seu caso, consulte um advogado especializado em proteção de dados ou o seu encarregado (DPO).
O que a LGPD diz sobre criptografia
A LGPD (Lei 13.709/2018) não exige um produto específico, mas três pontos importam para notebooks:
E o GDPR, se você tem clientes na Europa
O GDPR vai na mesma linha, de forma ainda mais explícita. O art. 32 cita a criptografia como exemplo de medida adequada. O art. 33 exige notificar a autoridade em até 72 horas, a menos que o incidente provavelmente não traga risco às pessoas. O art. 34, § 3º, alínea a, dispensa a comunicação aos titulares quando os dados estavam ininteligíveis para quem não tem autorização, como com a criptografia.
Nas Diretrizes 01/2021 com exemplos de notificação de violações, o Comitê Europeu para a Proteção de Dados (EDPB) compara dois roubos. Tablets criptografados, desligados, senha forte, backup: só documentação interna. Um notebook sem criptografia com dados de mais de 100 mil clientes: as duas notificações. Contra a perda de aparelhos, o EDPB recomenda a criptografia do dispositivo, por exemplo com BitLocker ou VeraCrypt.
Quando a criptografia realmente ajuda
Notebook perdido: cenários típicos
- Disco do sistema e arquivos de clientes criptografados, senha forte, backup existente
- Registro interno; o risco relevante tende a ser afastado
- Sem criptografia: comunicação à ANPD e aos titulares em três dias úteis é provável
- Criptografado, mas roubado em suspensão ou desbloqueado: o disco estava aberto, trate como sem criptografia
- Pendrive sem criptografia com exportação de clientes: o mesmo que um notebook sem criptografia
A avaliação final é sempre sua (e do seu advogado), mas a diferença entre as colunas é enorme.
Checklist: criptografar notebooks e mídias de trabalho
Na C: ficam o Windows, os arquivos temporários, o cache do navegador e os e-mails. Criptografe o disco inteiro: BitLocker no Windows Pro, Enterprise e Education, criptografia do dispositivo no Windows Home com hardware compatível, senão VeraCrypt (gratuito, de código aberto).
Veja o que fazer quando o Windows 11 Home não tem BitLocker e os programas de criptografia para Windows.
Depois que o Windows inicia, a C: fica aberta para quem estiver na sua mesa e para qualquer programa. Guarde os dados dos clientes em um local criptografado separado, com senha própria.
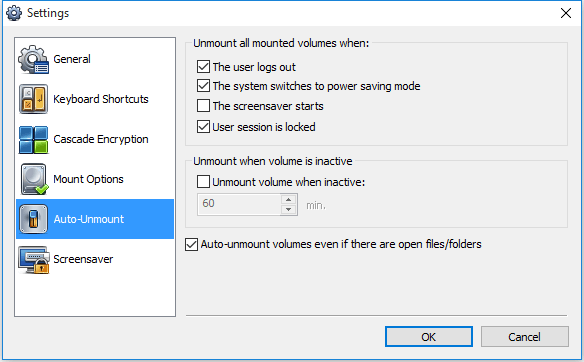
O Cryptic Disk criptografa uma partição de dados ou um arquivo contêiner montado como unidade separada, com letra própria, e o desmonta automaticamente quando você bloqueia a sessão, quando o PC entra em economia de energia ou depois de um tempo sem uso. Dá para ter um contêiner por cliente ou projeto.
Eles precisam da mesma proteção que o notebook: criptografe a unidade inteira ou mantenha um contêiner nela (veja como colocar senha no pendrive e como criptografar um HD externo de backup). No Windows Home não há BitLocker To Go, mas o Cryptic Disk funciona em qualquer edição.
O Disk Password Protection pede uma senha antes de o Windows iniciar: útil quando o disco do sistema é desbloqueado automaticamente pelo TPM.
- Frases longas com várias palavras aleatórias, pelo menos 15 caracteres se a senha for a única proteção (qual deve ser o tamanho de uma senha).
- Senhas diferentes para o Windows, o contêiner e os serviços online.
- Bloqueio de tela após poucos minutos; Win + L sempre que sair da mesa.
Senha esquecida sem backup da chave significa dados perdidos, e a perda de disponibilidade também é um tema de proteção de dados. Guarde as chaves de recuperação do BitLocker e os backups de cabeçalho do Cryptic Disk longe do notebook, em um lugar controlado pela empresa (não só pelo funcionário), também depois que ele sair.
Você precisa conseguir demonstrar que protege os dados. Basta uma tabela simples: aparelho, usuário, criptografia do disco do sistema, onde ficam os dados de clientes e as chaves de recuperação, última verificação. Se um notebook sumir, em poucos minutos você sabe se ele estava criptografado.
Sendo honestos: o Cryptic Disk não criptografa a partição do sistema, então complementa o BitLocker ou a criptografia do dispositivo. O backup do cabeçalho é protegido pela senha que valia quando ele foi salvo: ajuda depois de uma troca de senha, não quando a única senha foi esquecida. O Disk Password Protection não criptografa os dados e não impede que alguém retire o disco ou inicie o PC por um pendrive: é uma barreira a mais, não substitui a criptografia.
Os mesmos princípios valem para um servidor do escritório ou um NAS, onde normalmente os recursos de criptografia do próprio aparelho fazem esse trabalho; este guia se concentra em notebooks e mídias removíveis.
Se um notebook for perdido ou roubado
Se houver risco ou dano relevante, comunique a ANPD e os titulares no prazo de três dias úteis (e, para dados de europeus, a autoridade europeia em até 72 horas).
- Anote quando, onde, qual aparelho, quem percebeu.
- Consulte seus registros: criptografado? desligado? quais dados?
- Bloqueie os acessos: troque as senhas de e-mail, nuvem e sistemas da empresa, encerre todas as sessões e revogue o acesso do aparelho.
- Localize ou apague o aparelho a distância, se a função de localizar o dispositivo da conta Microsoft ou uma ferramenta de gerenciamento estavam ativadas.
- Avalie o risco e comunique, se necessário.
- Registre o incidente em qualquer caso: fatos, efeitos, medidas tomadas.
- Restaure os dados a partir do backup.
Cryptic Disk para equipes
Cada pessoa que o usa precisa de uma licença. O pagamento é único e inclui um ano de atualizações e suporte; há pacotes de 5 a 100 usuários com desconto por volume. Em viagens, leia também como proteger os dados do notebook em viagem e como proteger o notebook e os dados.
Perguntas frequentes
A LGPD obriga a criptografar notebooks?
Não cita uma ferramenta obrigatória, mas exige medidas técnicas e administrativas aptas a proteger os dados, e a criptografia é a mais direta contra perda e roubo de notebooks. Ela também pesa a seu favor na avaliação da gravidade de um incidente.
Preciso comunicar a perda de um notebook criptografado?
Só se o incidente puder causar risco ou dano relevante aos titulares. Com criptografia forte, chave não comprometida e backup, esse risco tende a ser baixo, mas a decisão é sua e o registro interno continua obrigatório. Se o notebook estava desbloqueado ou em suspensão, a criptografia não conta.
A LGPD vale para autônomos e MEIs?
Sim, se você trata dados pessoais de clientes, dos clientes deles ou de funcionários com fins econômicos. Ficam de fora apenas os tratamentos feitos por pessoa física para fins exclusivamente particulares e não econômicos.
O BitLocker basta?
Para o cenário principal, um notebook desligado que é perdido ou roubado, sim. Um contêiner separado protege os arquivos de clientes enquanto o Windows está rodando; pendrives e backups precisam de criptografia própria.
Senha de inicialização é o mesmo que criptografia?
Não. O Disk Password Protection impede que o Windows inicie, mas os dados no disco continuam sem criptografia e podem ser lidos em outro computador. Use em conjunto com a criptografia.
Sem limitações durante o período de avaliação.
Avaliação gratuita Preços e compra